ChainBreaker Agent: Defensa de la Cadena de Suministro Impulsada por IA
Comprenda cómo ChainBreaker protege su cadena de suministro de vulnerabilidades utilizando IA. Conozca su funcionamiento y cómo puede acceder a él.
El equipo de redacción de productos de Fusion Cyber ofrece información sobre soluciones de ciberseguridad de vanguardia. Obtenga más información en fusioncyber.co.
Resumen
ChainBreaker Agent es una herramienta impulsada por IA diseñada para salvaguardar las cadenas de suministro empresariales mediante la detección de paquetes maliciosos, CVEs conocidos, manipulación de archivos lock y typo squatting en pull requests (PRs) y commits directos. Evita que el código vulnerable llegue a producción, garantizando una seguridad sólida de la cadena de suministro. Esta publicación explora la funcionalidad de ChainBreaker, su integración en los flujos de trabajo y cómo beneficia a las empresas.
¿Qué es ChainBreaker Agent y cómo ayuda?
ChainBreaker Agent es una solución de ciberseguridad proactiva diseñada para fortalecer su cadena de suministro contra amenazas emergentes. Como herramienta impulsada por IA, identifica y mitiga eficazmente los riesgos asociados con paquetes maliciosos, CVEs conocidos (Common Vulnerabilities and Exposures), manipulación de archivos lock y typo squatting en pull requests y commits directos. Esto asegura que las amenazas potenciales se neutralicen antes de que puedan infiltrarse en los entornos de producción. ChainBreaker funciona como un servicio independiente, recibiendo sin problemas webhooks de GitHub para analizar los cambios de dependencia en un entorno de sandbox controlado. Al proporcionar una puntuación de riesgo integral y un análisis detallado para cada pull request, ChainBreaker permite a los desarrolladores y equipos de seguridad evaluar y responder a las vulnerabilidades potenciales de manera eficiente. La demostración indica que ChainBreaker publica comentarios en los PRs con una puntuación de riesgo, y si la puntuación excede un cierto umbral, alerta a los desarrolladores a través de Slack, integrándose así sin problemas en los canales de comunicación existentes.
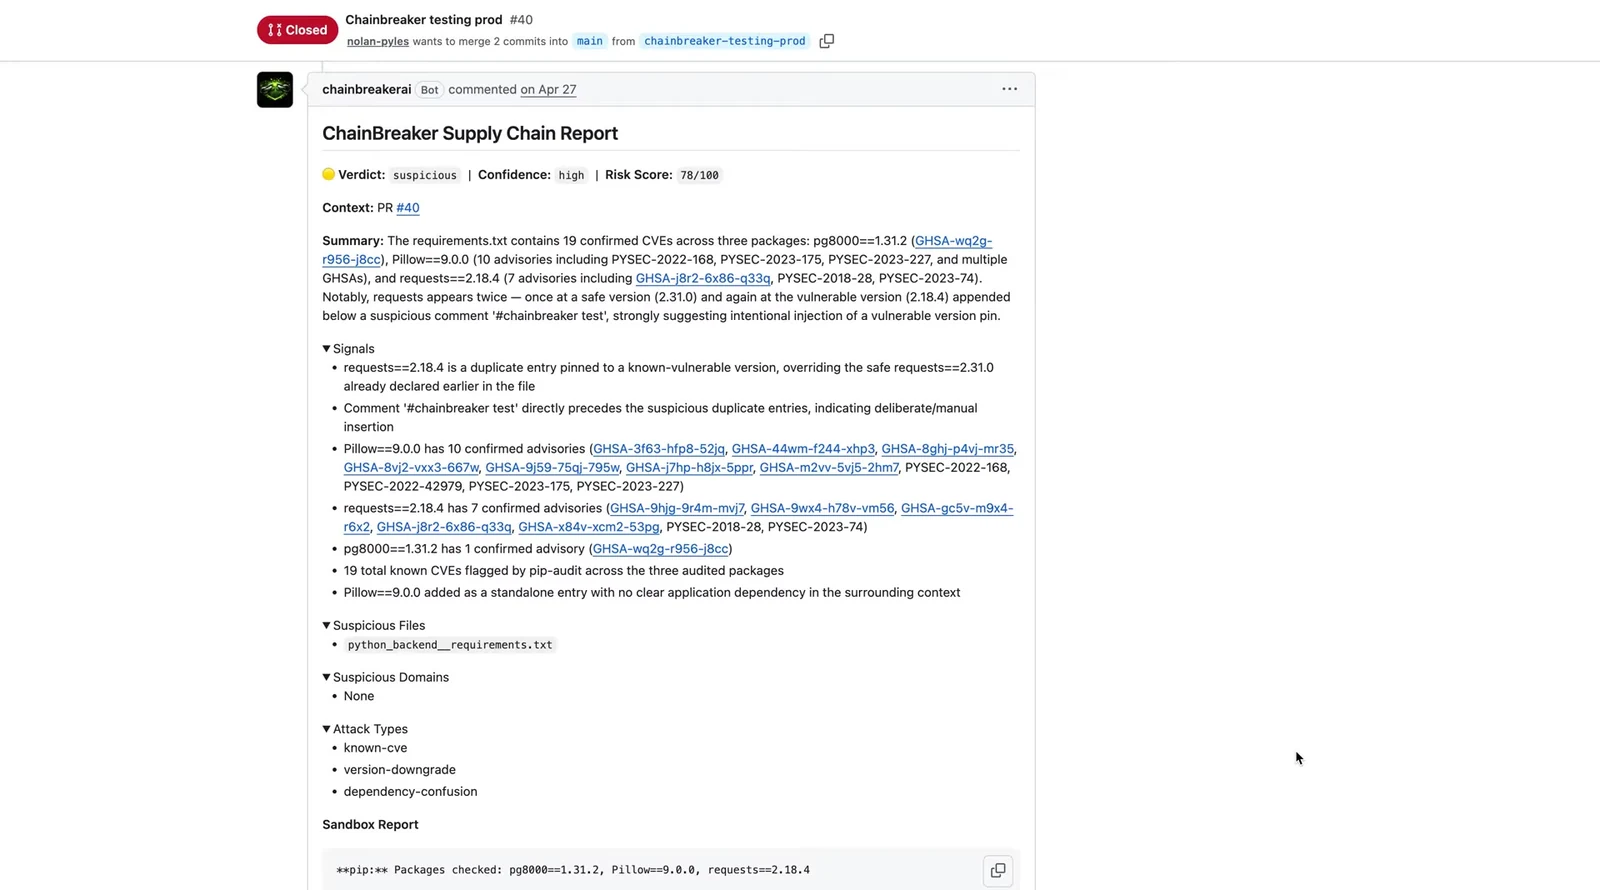
El Agente ChainBreaker genera un informe detallado de la cadena de suministro que destaca las vulnerabilidades.
¿Cómo se integra ChainBreaker en su flujo de trabajo?
Integrar ChainBreaker en su flujo de trabajo es sencillo y mejora su pipeline de CI/CD existente. La demostración muestra que ChainBreaker opera recibiendo webhooks de GitHub para monitorear los cambios de dependencia. Una vez que se realiza un PR o un commit, ChainBreaker evalúa los cambios en un entorno de sandbox y genera una puntuación de riesgo. Esta puntuación refleja el nivel de amenaza potencial, con hallazgos detallados proporcionados a los desarrolladores. Si la puntuación de riesgo supera un umbral predefinido, ChainBreaker envía una alerta a través de Slack al desarrollador responsable del PR. Este sistema de notificación en tiempo real garantiza que los desarrolladores estén inmediatamente al tanto de cualquier problema potencial, permitiéndoles tomar medidas correctivas rápidamente. Esta integración no solo mejora la seguridad, sino que también optimiza el proceso de desarrollo al integrar las verificaciones de seguridad directamente en el flujo de trabajo.
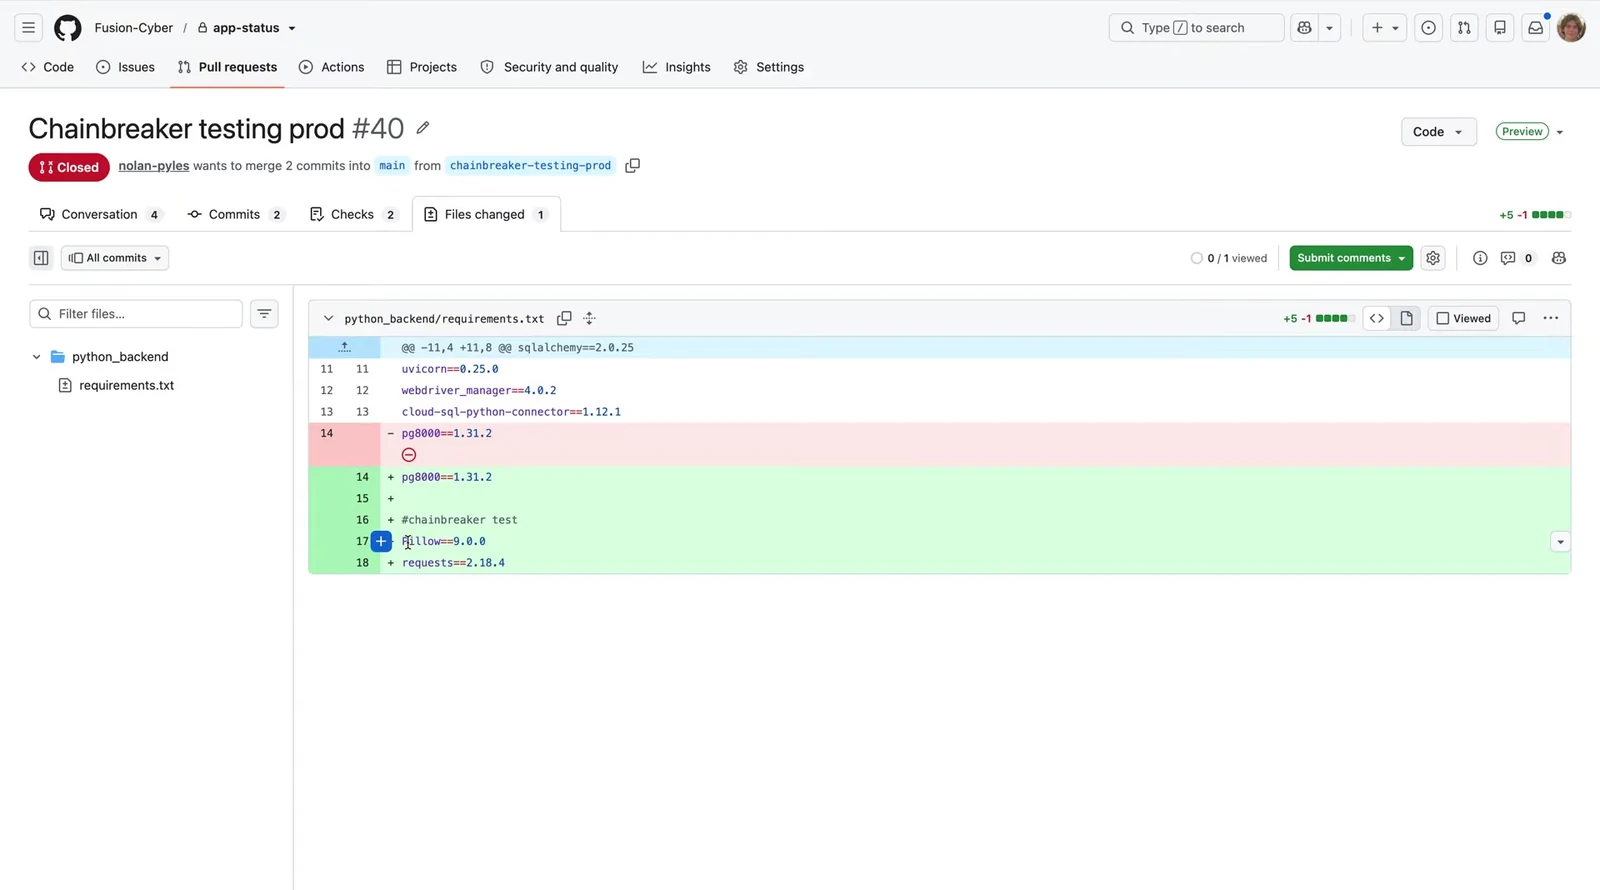
El producto muestra una vista de código con los cambios resaltados en el archivo de requisitos.
¿Qué tareas maneja ChainBreaker?
ChainBreaker es experto en manejar varias tareas críticas que son esenciales para mantener la seguridad de la cadena de suministro. Según la demostración, realiza las siguientes funciones:
- Detecta y alerta sobre paquetes maliciosos para evitar su inclusión en el código de producción.
- Identifica CVEs conocidos dentro de las dependencias añadidas, proporcionando una puntuación de riesgo y hallazgos detallados.
- Monitorea la manipulación de archivos lock, asegurando que la integridad de las dependencias se mantenga.
- Reconoce intentos de typo squatting en PRs y commits, que son tácticas comunes utilizadas por los atacantes para introducir código malicioso.
- Mantiene una base de datos SBOM (Software Bill of Materials), lo que permite el seguimiento y la auditoría de las dependencias.
Al automatizar estas tareas, ChainBreaker reduce significativamente el esfuerzo manual requerido para la gestión de vulnerabilidades, permitiendo a los equipos de seguridad centrarse en iniciativas más estratégicas.
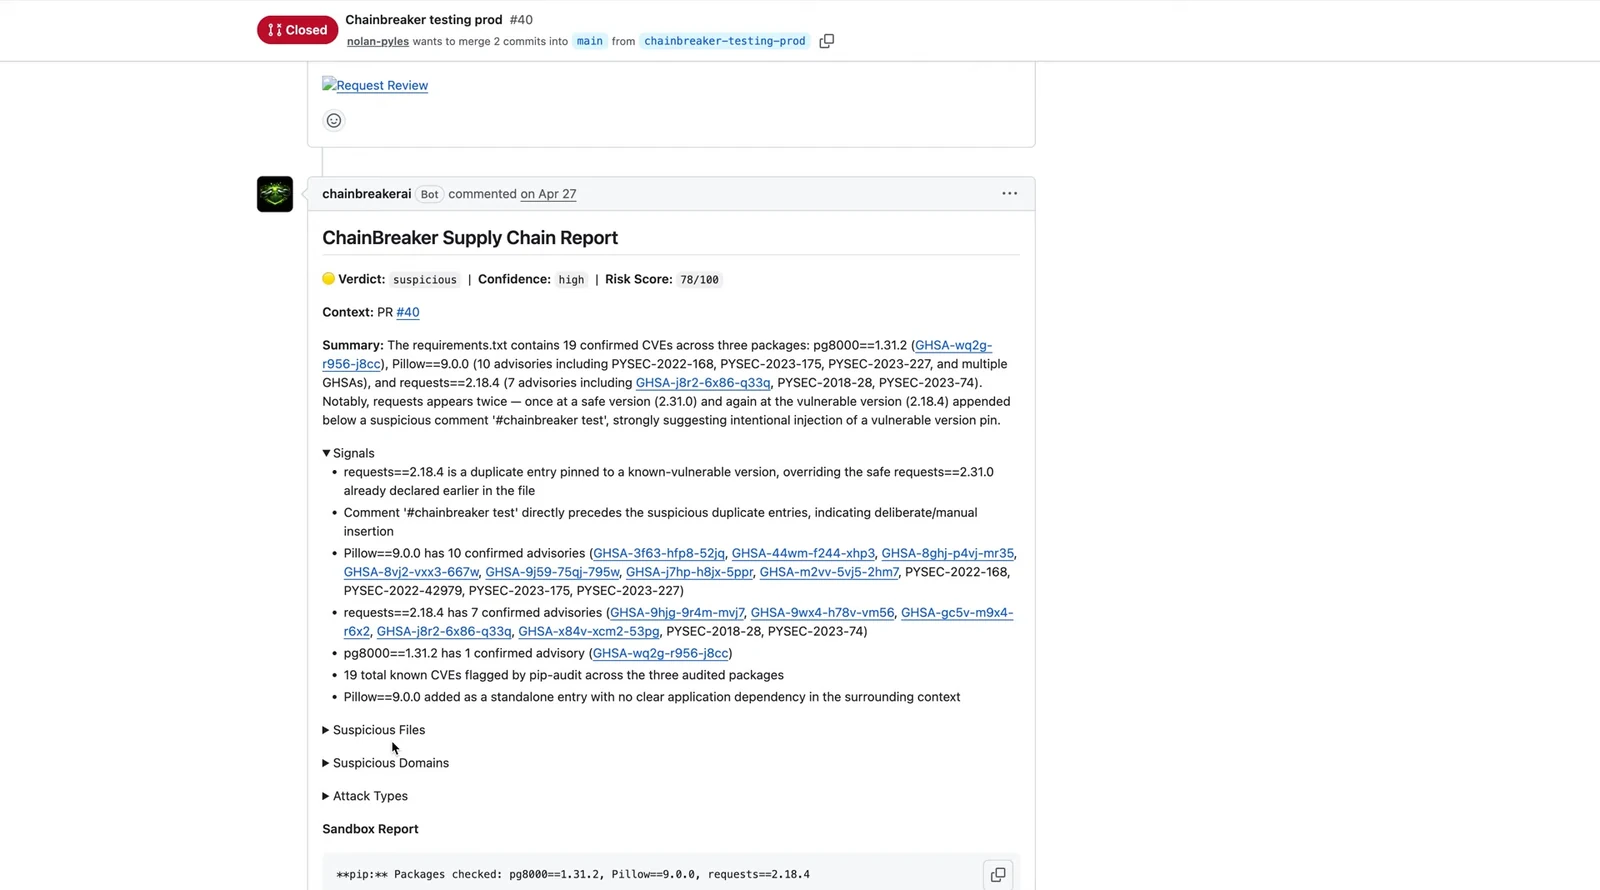
Una vista expandida del informe de la cadena de suministro con detalles adicionales sobre flujos sospechosos.
¿Quién se beneficia del uso de ChainBreaker?
ChainBreaker es particularmente beneficioso para empresas e instituciones que enfrentan el desafío de gestionar cadenas de suministro extensas con numerosas dependencias. Está diseñado para líderes de seguridad y cumplimiento, desarrolladores y equipos de TI que requieren una solución robusta para abordar las vulnerabilidades de manera preventiva. Con el crecimiento exponencial del desarrollo de IA, el número de dependencias y vulnerabilidades potenciales aumenta, haciendo que herramientas como ChainBreaker sean esenciales. Al integrar ChainBreaker en su pipeline de CI/CD, puede evitar que los vectores de ataque se infiltren en su base de código, garantizando un ciclo de vida de desarrollo seguro. Las universidades y empresas que priorizan la integridad y seguridad de los datos encontrarán en ChainBreaker una adición invaluable a su arsenal de ciberseguridad.
Pruebe ChainBreaker para su empresa
Para experimentar todas las capacidades de ChainBreaker, lo invitamos a integrarlo en el flujo de trabajo de su empresa. Al hacerlo, obtendrá una comprensión integral de cómo puede mejorar su postura de seguridad. La integración perfecta de ChainBreaker con GitHub y Slack garantiza que se adapte fácilmente a sus procesos existentes, permitiendo beneficios inmediatos. Para ver ChainBreaker en acción, puede ver la Demostración de ChainBreaker. Para obtener más información y empezar a usar ChainBreaker, visite nuestra página Enterprise.
Preguntas Frecuentes
Common questions and detailed answers about this topic
Recursos y Lectura Adicional
Trusted references and external documentation
Reflexiones del Autor
ChainBreaker Agent ofrece una solución proactiva para empresas que buscan proteger sus cadenas de suministro contra una creciente variedad de ciberamenazas. Al implementar ChainBreaker, puede asegurarse de que su organización esté protegida de vulnerabilidades y código malicioso antes de que lleguen a producción. Para obtener más información sobre cómo ChainBreaker puede beneficiar a su organización, visite nuestra página Enterprise.
Este artículo responde:
- ¿Cómo protege ChainBreaker contra las amenazas a la cadena de suministro?
- ¿Cuál es el papel de la IA en la seguridad de la cadena de suministro?
- ¿Puede ChainBreaker integrarse con Slack?
- ¿Cómo maneja ChainBreaker los CVEs?
© 2026 Fusion Cyber. Todos los derechos reservados.