DoWI 8430.01 Explicado: Qué Significa el Software de Misión Acelerada para los Equipos de Software de Defensa
Panorama general
La Instrucción DoW 8430.01, Software de Misión Acelerada, establece la política y las responsabilidades para modernizar y gestionar el software en todo el Departamento de Guerra (DoW). La instrucción entró en vigor el 8 de septiembre de 2026 y se aplica a lo largo del ciclo de vida del software, incluidos los programas de adquisición y no adquisición que contienen software, sujetos a las exclusiones y disposiciones establecidas en la instrucción.
La directiva conecta la entrega de software con los resultados de la misión. En lugar de tratar el desarrollo de software, la seguridad, las pruebas, las operaciones y la gobernanza como actividades separadas, enfatiza la retroalimentación continua, la seguridad y calidad integradas, la automatización, la reutilización empresarial, las pruebas operacionales, los resultados medibles y la evidencia.
Para los equipos de software de defensa, esto significa que la pregunta práctica ya no es:
¿Podemos construir e implementar el software?
Sino que se convierte en:
¿Podemos construir, asegurar, probar, operar, medir y mejorar continuamente el software de misión mientras producimos evidencia que demuestre su rendimiento y aseguramiento?
Este artículo explica lo que DoWI 8430.01 significa para los equipos de software de defensa y cómo las organizaciones pueden traducir sus requisitos en desarrollo de la fuerza laboral, ejercicios de campo cibernético, desarrollo seguro asistido por IA, pruebas operacionales, visibilidad de la cadena de suministro de software y evidencia reutilizable.
¿Qué es DoWI 8430.01?
DoWI 8430.01, titulado Software de Misión Acelerada, establece la política, las responsabilidades y los procedimientos para la modernización y gestión de software dentro del DoW.
La instrucción se aplica ampliamente al software a lo largo de su ciclo de vida y cubre programas de adquisición y no adquisición que contienen software, incluidos los sistemas de seguridad nacional y los sistemas empresariales de defensa aplicables, independientemente de su valor en dólares, sujetos a las disposiciones de la instrucción.
Su objetivo central es acelerar el software de misión sin separar la velocidad de la seguridad, la calidad, la resiliencia y la rendición de cuentas.
El Ciclo de Vida del Software Bajo DoWI 8430.01
| Área del ciclo de vida | Lo que los equipos deben demostrar |
|---|---|
| Planificar | Prioridades alineadas con la misión, arquitectura, fuerza laboral y gobernanza. |
| Desarrollar | Prácticas de software modernas con seguridad y calidad integradas en el desarrollo. |
| Asegurar | Validación de seguridad, controles de la cadena de suministro, procedencia y gestión de riesgos. |
| Probar | Pruebas continuas, evaluación operacional, pruebas adversarias y medición del rendimiento. |
| Operar | Monitoreo continuo, telemetría operacional y retroalimentación centrada en la misión. |
| Medir | Rendimiento validado, hallazgos de seguridad, evidencia y datos de preparación de la fuerza laboral. |
| Mejorar | Retroalimentación continua y mejora iterativa basada en los resultados operacionales. |
¿Qué Significa "Software de Misión Acelerada"?
El enfoque de la instrucción se basa en prácticas de software modernas que reducen los retrasos innecesarios mientras preservan la seguridad y la garantía de la misión.
En lugar de depender de fases de desarrollo largas y aisladas, se espera que los equipos creen un ciclo de retroalimentación continuo:
Planificar → Desarrollar → Asegurar → Probar → Operar → Medir → Mejorar
Este enfoque respalda el software que puede evolucionar a medida que cambian los requisitos de la misión, las amenazas, las tecnologías y las condiciones operacionales.
Los Siete Principios Modernos del Software
DoWI 8430.01 identifica principios de software modernos que dan forma a este modelo operativo.
- Adoptar la retroalimentación continua. Los equipos deben aprender continuamente de los usuarios, las operaciones, las pruebas y los resultados de la misión.
- Optimizar el flujo, no las fases. El objetivo es mejorar el movimiento de valor a lo largo del ciclo de vida del software en lugar de optimizar fases aisladas.
- Integrar la seguridad y la calidad. La seguridad y la calidad deben integrarse en el desarrollo en lugar de tratarse solo como puertas de etapa final.
- Automatizar. La automatización debe reducir el trabajo repetitivo y apoyar una entrega y aseguramiento de software más rápidos y confiables.
- Diseñar para la evolvabilidad y la escalabilidad. El software debe diseñarse para adaptarse a medida que cambian los requisitos de la misión y la tecnología.
- Priorizar la reutilización empresarial. Las organizaciones deben aprovechar las capacidades reutilizables y evitar la duplicación innecesaria.
- Alinear la gobernanza con la velocidad. La gobernanza debe respaldar los resultados de la misión y la entrega acelerada de software en lugar de crear fricciones evitables.
Estos principios hacen de DevSecOps, las pruebas automatizadas, la telemetría operacional, las estrategias de autorización continua y la evidencia reutilizable partes importantes del modelo de software general.
Cómo DoWI 8430.01 Cambia la Conversación de DevSecOps
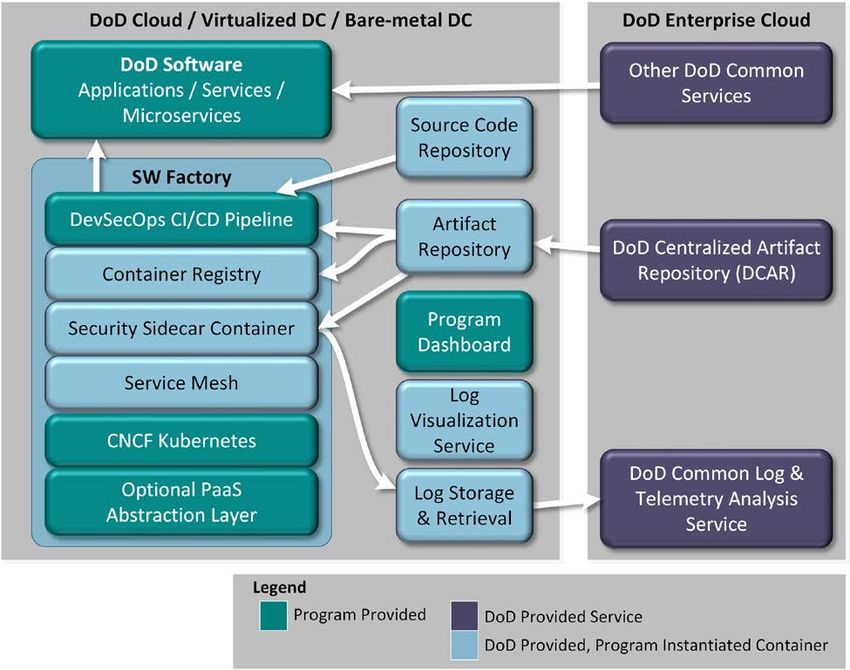
DevSecOps no se trata simplemente de implementar software más rápido. Para las organizaciones de defensa, el pipeline de entrega también debe soportar la seguridad, la calidad, las pruebas, la trazabilidad y el aseguramiento operacional.
| Enfoque tradicional | Enfoque de software de misión acelerada |
|---|---|
| Desarrollo seguido de pruebas separadas | Pruebas continuas integradas con la entrega |
| Revisiones de seguridad concentradas cerca del lanzamiento | Seguridad y calidad integradas en el ciclo de vida |
| Recopilación manual de evidencia | Evidencia de aseguramiento automatizada y reutilizable |
| Retroalimentación operacional periódica | Retroalimentación continua y telemetría operacional |
| Software tratado como un entregable de proyecto | Software tratado como una capacidad de misión en evolución |
Por lo tanto, un equipo de software de defensa necesita más que un pipeline de CI/CD. Necesita un modelo operativo medible que conecte la actividad de desarrollo con la seguridad, las pruebas, el rendimiento operacional y la evidencia.
Código Generado por IA y Garantía de Software
DoWI 8430.01 también aborda el uso de la inteligencia artificial en el desarrollo de software.
La IA puede acelerar la codificación, las pruebas, la documentación, el análisis y otras actividades de ingeniería. Pero la aceleración no elimina la responsabilidad humana.
La instrucción enfatiza áreas que incluyen:
- Responsabilidad y rendición de cuentas humanas para las actividades de software habilitadas por IA.
- Protección de los datos gubernamentales.
- Validación de seguridad del código generado por IA.
- Uso de aplicaciones y entornos de IA aprobados.
- IA confiable y transparencia adecuada de los componentes de IA.
- Capacitación para el personal que utiliza IA en actividades relacionadas con el software.
Para los equipos de desarrollo, esto crea una distinción importante:
El desarrollo asistido por IA puede acelerar la entrega de software, pero el código generado aún necesita validación de seguridad, pruebas, revisión y rendición de cuentas adecuadas.
Las organizaciones que implementan el desarrollo asistido por IA deben, por lo tanto, ser capaces de demostrar cómo el código generado o asistido por IA avanza a través de procesos seguros de desarrollo y pruebas.
Para los equipos que construyen estas capacidades, la capacitación GenAI Application Engineering de Fusion Cyber puede utilizarse como parte de una estrategia más amplia de fuerza laboral de IA segura.
Seguridad de la Cadena de Suministro de Software
La entrega acelerada de software aumenta la importancia de comprender qué software se está entregando y de qué componentes depende.
DoWI 8430.01 aborda el riesgo de la cadena de suministro de software, incluidas áreas como:
- Transparencia de los componentes de software.
- Integridad de la construcción y procedencia.
- Listas de Materiales de Software (SBOMs).
- Monitoreo de la cadena de suministro.
- Riesgo de software de terceros y de código abierto.
- Evidencia que respalda la evaluación de software y el monitoreo continuo.
Un modelo de implementación útil es conectar la dependencia del software con su riesgo, evidencia y actividad de remediación.
| Actividad de la cadena de suministro | Pregunta operativa | Evidencia útil |
|---|---|---|
| Inventario de componentes | ¿Qué componentes de software están incluidos? | SBOM e inventario de componentes |
| Monitoreo de dependencias | ¿Qué dependencias introducen nuevos riesgos? | Hallazgos y alertas de dependencia |
| Procedencia | ¿Dónde se originó el componente o la construcción? | Registros de construcción y procedencia |
| Remediación | ¿Cómo se abordó el riesgo identificado? | Registros de parches, pull requests, validación y cierre |
| Monitoreo continuo | ¿Cómo se rastrea el riesgo después del despliegue? | Datos de monitoreo y evaluaciones recurrentes |
El agente ChainBreaker de Fusion Cyber para la defensa de la cadena de suministro impulsada por IA proporciona un ejemplo relevante de cómo la IA puede ayudar a correlacionar dependencias de software, señales de vulnerabilidad y flujos de trabajo de remediación.

Pruebas Operacionales y Contexto de la Misión
Uno de los cambios importantes en DoWI 8430.01 es el énfasis en las pruebas operativamente relevantes.
La instrucción conecta la evaluación operacional con las prácticas modernas de entrega de software e identifica mecanismos como:
- Monitoreo continuo.
- Pruebas adversarias.
- Campos cibernéticos.
- Artefactos de pruebas automatizadas validados.
- Escaneos de seguridad.
- Datos de rendimiento.
- Telemetría operacional.
Esto significa que los equipos no solo deben preguntar si una característica funciona en un entorno de desarrollo. También deben comprender cómo se desempeña el software en condiciones de misión realistas.
¿Por Qué Son Importantes los Campos Cibernéticos?
Un campo cibernético proporciona un entorno controlado donde los equipos pueden ejercitar software, infraestructura, controles de seguridad y decisiones operacionales en condiciones realistas.
Para los equipos de software de defensa, un campo puede conectar la capacitación y las pruebas con evidencia medible.
| Actividad del campo cibernético | Evidencia potencial |
|---|---|
| Escenario de misión | Configuración y objetivos del escenario |
| Ejercicio de seguridad | Hallazgos, detecciones y acciones de respuesta |
| Ejercicio de rendimiento | Puntuaciones del escenario y métricas operacionales |
| Pruebas adversarias | Rutas de ataque, comportamiento observado y resultados |
| Revisión posterior a la acción | Lecciones aprendidas y acciones de remediación |
| Ejercicio repetido | Comparación de rendimiento y evidencia de mejora |
Obtenga más información sobre las capacidades de campo cibernético de Fusion Cyber o lea ¿Qué es un Campo Cibernético y Por Qué es Vital en la Capacitación en Ciberseguridad de 2026?.
Preparación de la Fuerza Laboral y DoD 8140
La tecnología por sí sola no crea una organización de software lista para la misión.
DoWI 8430.01 enfatiza una fuerza laboral adaptable y capacitada, la mejora continua y la evaluación orientada al rendimiento. Esto crea una conexión directa entre la modernización del software y el desarrollo de la fuerza laboral.
DoD 8140 también es relevante porque establece un marco de fuerza laboral basado en cualificaciones para los roles de trabajo cibernéticos cubiertos.
| Necesidad de la fuerza laboral | Enfoque de implementación | Evidencia |
|---|---|---|
| Alineación de roles | Asignar personal a los roles de trabajo aplicables. | Mapeo de roles e inventario de la fuerza laboral |
| Preparación para la cualificación | Identificar las cualificaciones aprobadas aplicables. | Mapa de cualificaciones y estado |
| Aprendizaje continuo | Utilizar aprendizaje, ejercicios y evaluaciones recurrentes. | Historial de actividades y registros de competencias |
| Evaluación del rendimiento | Evaluar al personal en escenarios de misión realistas. | Resultados del escenario y métricas de preparación |
| Mejora | Utilizar los resultados de la evaluación para identificar las brechas de habilidades. | Plan de mejora y resultados de reevaluación |
Para una perspectiva más profunda sobre la fuerza laboral, consulte Cumplimiento de DoD 8140: Mapeo de su Fuerza Laboral Cibernética a Cualificaciones Aprobadas.
De la Capacitación a la Evidencia
Una forma útil de implementar los aspectos de fuerza laboral y operacionales de DoWI 8430.01 es conectar las actividades de aprendizaje directamente a los ejercicios de misión y a la evidencia medible.
Aprender → Ejercitar → Actuar → Probar → Mejorar- Aprender: Desarrollar el conocimiento técnico y de misión requerido para el rol.
- Ejercitar: Aplicar ese conocimiento en escenarios realistas.
- Actuar: Medir decisiones, acciones, resultados de seguridad y rendimiento técnico.
- Probar: Capturar evidencia estructurada de lo realizado y lo que demostró el ejercicio.
- Mejorar: Utilizar los hallazgos y los datos de rendimiento para el próximo ciclo de aprendizaje u operacional.
Este enfoque puede transformar la capacitación de un evento único en un proceso de preparación continua.
Qué Deben Preparar los Contratistas de Defensa
Los contratistas de defensa que apoyan los programas de software del DoW deben considerar cómo su fuerza laboral de software, sus procesos de ingeniería, sus prácticas de prueba y sus modelos de evidencia se alinean con la dirección de la instrucción.
| Área | Preguntas a hacer |
|---|---|
| Fuerza laboral | ¿Están los roles de software y ciberseguridad claramente definidos y respaldados por cualificaciones apropiadas y aprendizaje continuo? |
| Desarrollo | ¿Están la seguridad y la calidad integradas en el ciclo de vida de desarrollo? |
| IA | ¿Puede la organización validar el código generado por IA y mantener la responsabilidad humana? |
| Cadena de suministro | ¿Puede la organización identificar componentes de software, dependencias, vulnerabilidades y procedencia? |
| Pruebas | ¿Puede el equipo demostrar pruebas continuas y evaluación operativamente relevante? |
| Telemetría | ¿Se pueden capturar y utilizar los datos operacionales para la mejora continua? |
| Evidencia | ¿Se pueden reutilizar los artefactos de evaluación y aseguramiento en los flujos de trabajo relevantes? |
| Mejora continua | ¿Puede la organización mostrar cómo los hallazgos conducen a la remediación y a un mejor rendimiento? |
El objetivo no es crear documentación por sí misma. El objetivo es hacer de la entrega de software, la seguridad, las pruebas, la preparación de la fuerza laboral y la evidencia parte de un modelo operativo repetible.
Cómo las Empresas Pueden Operacionalizar DoWI 8430.01
Para las organizaciones que gestionan múltiples equipos de software, programas, entornos o contratistas, la implementación puede volverse difícil cuando la capacitación, los campos cibernéticos, la seguridad del software, los flujos de trabajo de cumplimiento y los datos operacionales existen en sistemas separados.
Un enfoque más práctico es conectar estas actividades.
| Capacidad | Propósito operacional |
|---|---|
| Desarrollo de la fuerza laboral basado en roles | Desarrollar habilidades alineadas con las responsabilidades de la misión y los requisitos de la fuerza laboral aplicables. |
| Ejercicios de campo cibernético | Probar personal y software en entornos realistas. |
| Desarrollo seguro de IA | Desarrollar y validar software utilizando flujos de trabajo asistidos por IA con controles apropiados. |
| Análisis de la cadena de suministro de software | Identificar dependencias, vulnerabilidades y requisitos de remediación. |
| Telemetría operacional | Medir lo que sucede durante los ejercicios y operaciones de misión realistas. |
| Flujos de trabajo de evidencia | Convertir actividades y resultados en artefactos estructurados y reutilizables. |
Las organizaciones que buscan conectar estas capacidades pueden explorar la plataforma Enterprise de Fusion Cyber.
RangeSherpa y Evidencia de Misión
RangeSherpa puede apoyar el lado operacional de este modelo proporcionando entornos realistas de misión donde los equipos pueden configurar ejercicios, realizar actividades técnicas y de seguridad y capturar resultados.
Un flujo de trabajo de evidencia práctico puede incluir:
- Configuración del escenario.
- Decisiones y acciones del usuario.
- Hallazgos de seguridad.
- Telemetría técnica.
- Resultados de rendimiento.
- Cronogramas de eventos.
- Hallazgos posteriores a la acción.
- Evidencia exportable.
El valor es la conexión entre ejercicio → rendimiento → evidencia → mejora.
Para un ejemplo práctico de RangeSherpa que apoya las operaciones seguras en la nube, consulte RangeSherpa: Gestión Segura de AWS S3 Simplificada.
Para la integración del flujo de trabajo de cumplimiento, consulte Cómo RangeSherpa Agiliza el Cumplimiento con ServiceNow CAM.
DoWI 8430.01 Es Más que una Lista de Verificación
DoWI 8430.01 no debe abordarse como un ejercicio de producción de documentos.
Su modelo de modernización de software conecta varias actividades que las organizaciones a menudo gestionan por separado:
Fuerza laboral → Desarrollo → Seguridad → Pruebas → Operaciones → Evidencia → Mejora
Cuando estas actividades están conectadas, las organizaciones pueden avanzar hacia un modelo de entrega de software más rápido pero que sigue siendo medible, seguro y centrado en la misión.
Esto es particularmente importante a medida que las organizaciones de defensa adoptan el desarrollo asistido por IA, aumentan la velocidad de entrega de software, dependen de cadenas de suministro de software complejas e integran la retroalimentación operacional en el desarrollo continuo.
Cómo Fusion Cyber Puede Apoyar la Implementación
El enfoque de Fusion Cyber combina el desarrollo de la fuerza laboral, los ejercicios de campos cibernéticos, las capacidades habilitadas por IA, el desarrollo seguro y la evidencia operacional.
Las capacidades relevantes incluyen:
- Soporte de implementación de DoWI 8430.01 para la fuerza laboral, pruebas, desarrollo seguro de IA y flujos de trabajo de evidencia.
- Capacidades empresariales para organizaciones que necesitan capacitación conectada, campo cibernético, seguridad y flujos de trabajo operacionales.
- Entornos de campo cibernético para ejercicios realistas y evaluación del rendimiento.
- AI Cyber RMF & Defense para seguridad habilitada por IA, RMF y flujos de trabajo de defensa.
- GenAI Application Engineering para el desarrollo seguro de software asistido por IA.
Las organizaciones deben evaluar sus propios requisitos, políticas aplicables, contratos y obligaciones de cumplimiento antes de determinar si su implementación satisface DoWI 8430.01. Fusion Cyber apoya las actividades de implementación; no certifica independientemente a una organización como conforme con la instrucción.
Preguntas Frecuentes
Common questions and detailed answers about this topic
Recursos
Trusted references and external documentation
Reflexiones del Autor
DoWI 8430.01 refleja un cambio más amplio en cómo las organizaciones de defensa piensan sobre el software. Una entrega más rápida es importante, pero la aceleración debe permanecer conectada a la seguridad, el rendimiento operacional, la capacidad de la fuerza laboral y la evidencia medible.
Las organizaciones mejor posicionadas para operacionalizar este modelo serán aquellas que puedan conectar el desarrollo, las pruebas, la preparación de la fuerza laboral, la telemetría operacional y la evidencia, en lugar de tratarlas como procesos aislados.
Para los equipos de software de defensa, el punto de partida práctico es mapear las prioridades de la instrucción a las capacidades y la evidencia ya presentes en la organización, identificar brechas y construir un ciclo de mejora repetible.
Este Artículo Responde
- ¿Qué es DoWI 8430.01?
- ¿Cuándo entró en vigor DoWI 8430.01?
- ¿Qué significa Software de Misión Acelerada?
- ¿Cómo afecta DoWI 8430.01 a DevSecOps?
- ¿Cómo aborda la instrucción el código generado por IA?
- ¿Por qué son importantes los SBOMs y la seguridad de la cadena de suministro de software?
- ¿Por qué son relevantes las pruebas operacionales y los campos cibernéticos?
- ¿Cómo se conecta la preparación de la fuerza laboral con DoD 8140?
- ¿Qué evidencia pueden capturar las organizaciones de las actividades de software y fuerza laboral?
- ¿Cómo pueden las organizaciones de defensa comenzar a operacionalizar DoWI 8430.01?