ChainBreaker Agent: Defesa da Cadeia de Suprimentos Acionada por IA
Entenda como o ChainBreaker protege sua cadeia de suprimentos de vulnerabilidades usando IA. Saiba sua função e como você pode acessá-lo.
A equipe de redação de produtos da Fusion Cyber oferece insights sobre soluções de ponta em cibersegurança. Saiba mais em fusioncyber.co.
Visão Geral
O ChainBreaker Agent é uma ferramenta acionada por IA, projetada para salvaguardar cadeias de suprimentos empresariais, detectando pacotes maliciosos, CVEs (Common Vulnerabilities and Exposures) conhecidas, adulteração de arquivos de bloqueio (lock files) e typo squatting em pull requests (PRs) e commits diretos. Ele impede que código vulnerável chegue à produção, garantindo uma segurança robusta da cadeia de suprimentos. Esta publicação explora a funcionalidade do ChainBreaker, sua integração em fluxos de trabalho e como ele beneficia as empresas.
O que é o ChainBreaker Agent e como ele ajuda?
O ChainBreaker Agent é uma solução de cibersegurança proativa projetada para fortalecer sua cadeia de suprimentos contra ameaças emergentes. Como uma ferramenta orientada por IA, ela identifica e mitiga riscos de forma eficaz, associados a pacotes maliciosos, CVEs conhecidas (Vulnerabilidades e Exposições Comuns), adulteração de arquivos de bloqueio e typo squatting em pull requests e commits diretos. Isso garante que ameaças potenciais sejam neutralizadas antes que possam se infiltrar em ambientes de produção. O ChainBreaker funciona como um serviço autônomo, recebendo webhooks do GitHub de forma contínua para analisar mudanças de dependência em um ambiente de sandbox controlado. Ao fornecer uma pontuação de risco abrangente e análise detalhada para cada pull request, o ChainBreaker permite que desenvolvedores e equipes de segurança avaliem e respondam a vulnerabilidades potenciais de forma eficiente. A demonstração indica que o ChainBreaker publica comentários em PRs com uma pontuação de risco e, se a pontuação exceder um certo limite, ele alerta os desenvolvedores via Slack, integrando-se assim perfeitamente aos canais de comunicação existentes.
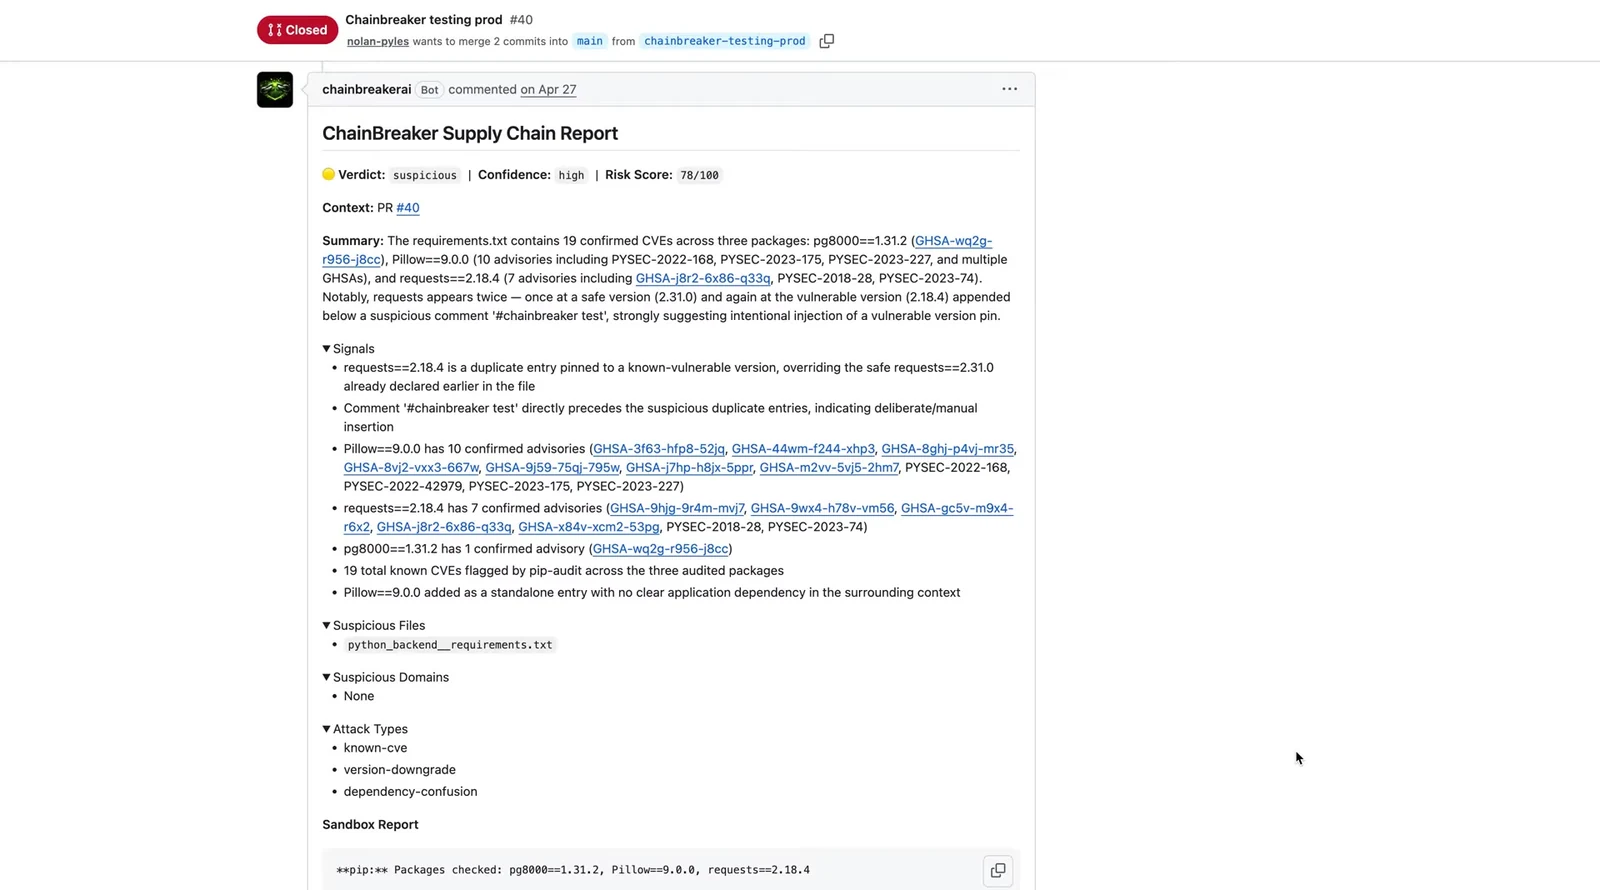
O ChainBreaker Agent gera um relatório detalhado da cadeia de suprimentos destacando vulnerabilidades.
Como o ChainBreaker se integra ao seu fluxo de trabalho?
A integração do ChainBreaker ao seu fluxo de trabalho é direta e aprimora seu pipeline de CI/CD existente. A demonstração mostra que o ChainBreaker opera recebendo webhooks do GitHub para monitorar mudanças de dependência. Uma vez que um PR ou commit é feito, o ChainBreaker avalia as mudanças em um ambiente de sandbox e gera uma pontuação de risco. Essa pontuação reflete o nível de ameaça potencial, com descobertas detalhadas fornecidas aos desenvolvedores. Se a pontuação de risco ultrapassar um limite predefinido, o ChainBreaker envia um alerta via Slack para o desenvolvedor responsável pelo PR. Este sistema de notificação em tempo real garante que os desenvolvedores estejam imediatamente cientes de quaisquer problemas potenciais, permitindo que tomem ações corretivas prontamente. Esta integração não apenas aprimora a segurança, mas também otimiza o processo de desenvolvimento, incorporando verificações de segurança diretamente no fluxo de trabalho.
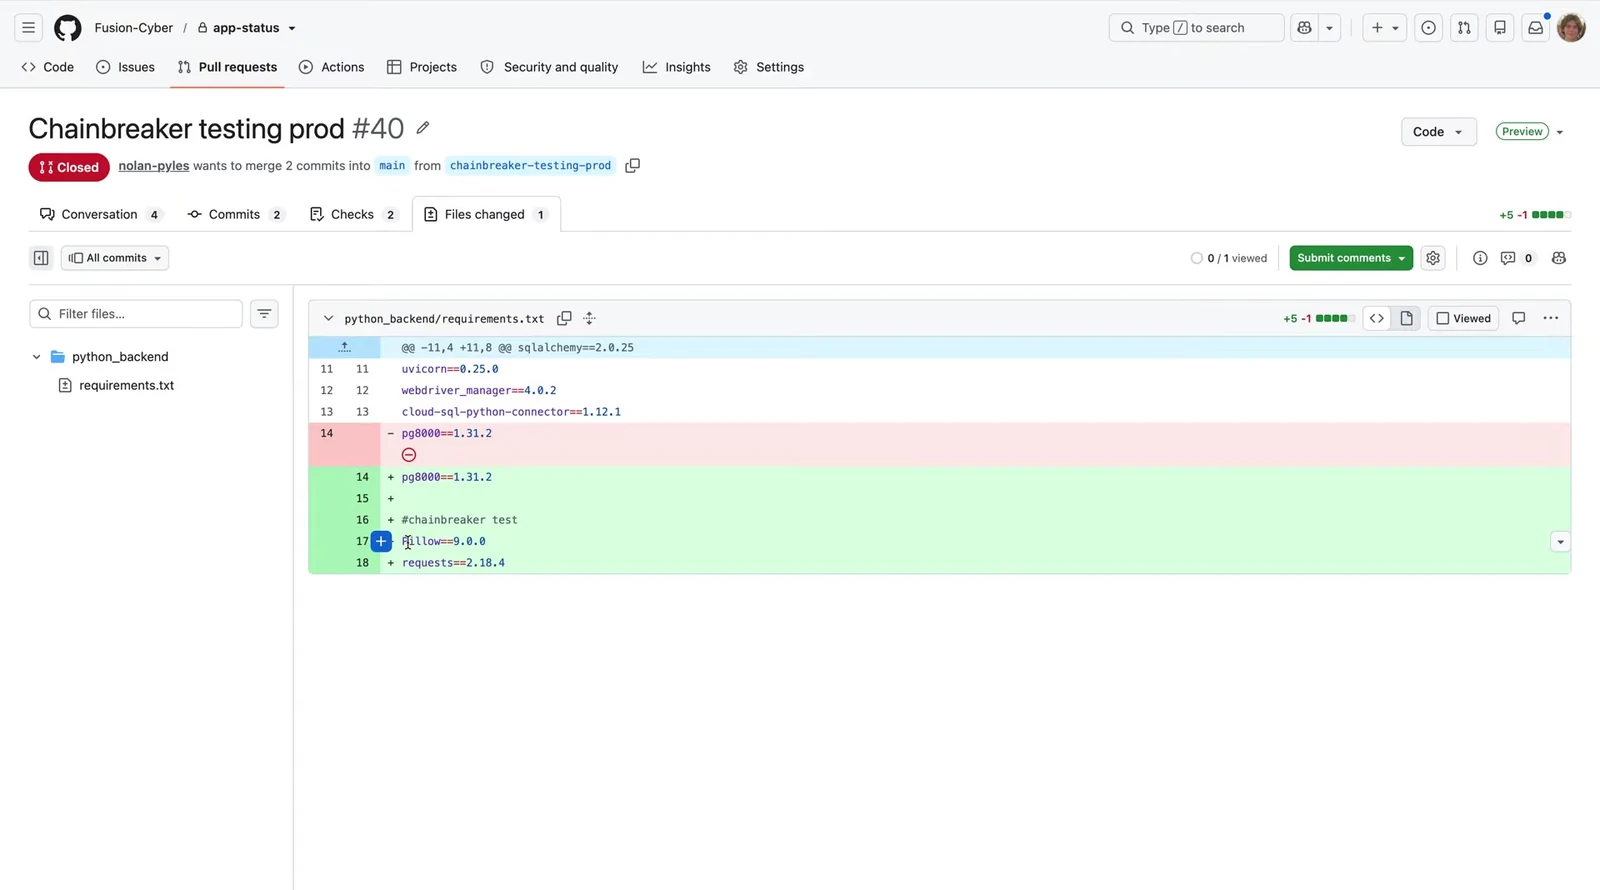
O produto exibe uma visualização de código com alterações destacadas no arquivo de requisitos.
Quais tarefas o ChainBreaker gerencia?
O ChainBreaker é proficiente em lidar com várias tarefas críticas que são essenciais para manter a segurança da cadeia de suprimentos. De acordo com a demonstração, ele executa as seguintes funções:
- Detecta e alerta sobre pacotes maliciosos para evitar sua inclusão no código de produção.
- Identifica CVEs conhecidas dentro de dependências adicionadas, fornecendo uma pontuação de risco e descobertas detalhadas.
- Monitora a adulteração de arquivos de bloqueio (lock files), garantindo que a integridade da dependência seja mantida.
- Reconhece tentativas de typo squatting em PRs e commits, que são táticas comuns usadas por atacantes para introduzir código malicioso.
- Mantém um banco de dados SBOM (Software Bill of Materials), permitindo o rastreamento e auditoria de dependências.
Ao automatizar essas tarefas, o ChainBreaker reduz significativamente o esforço manual necessário para o gerenciamento de vulnerabilidades, permitindo que as equipes de segurança se concentrem em iniciativas mais estratégicas.
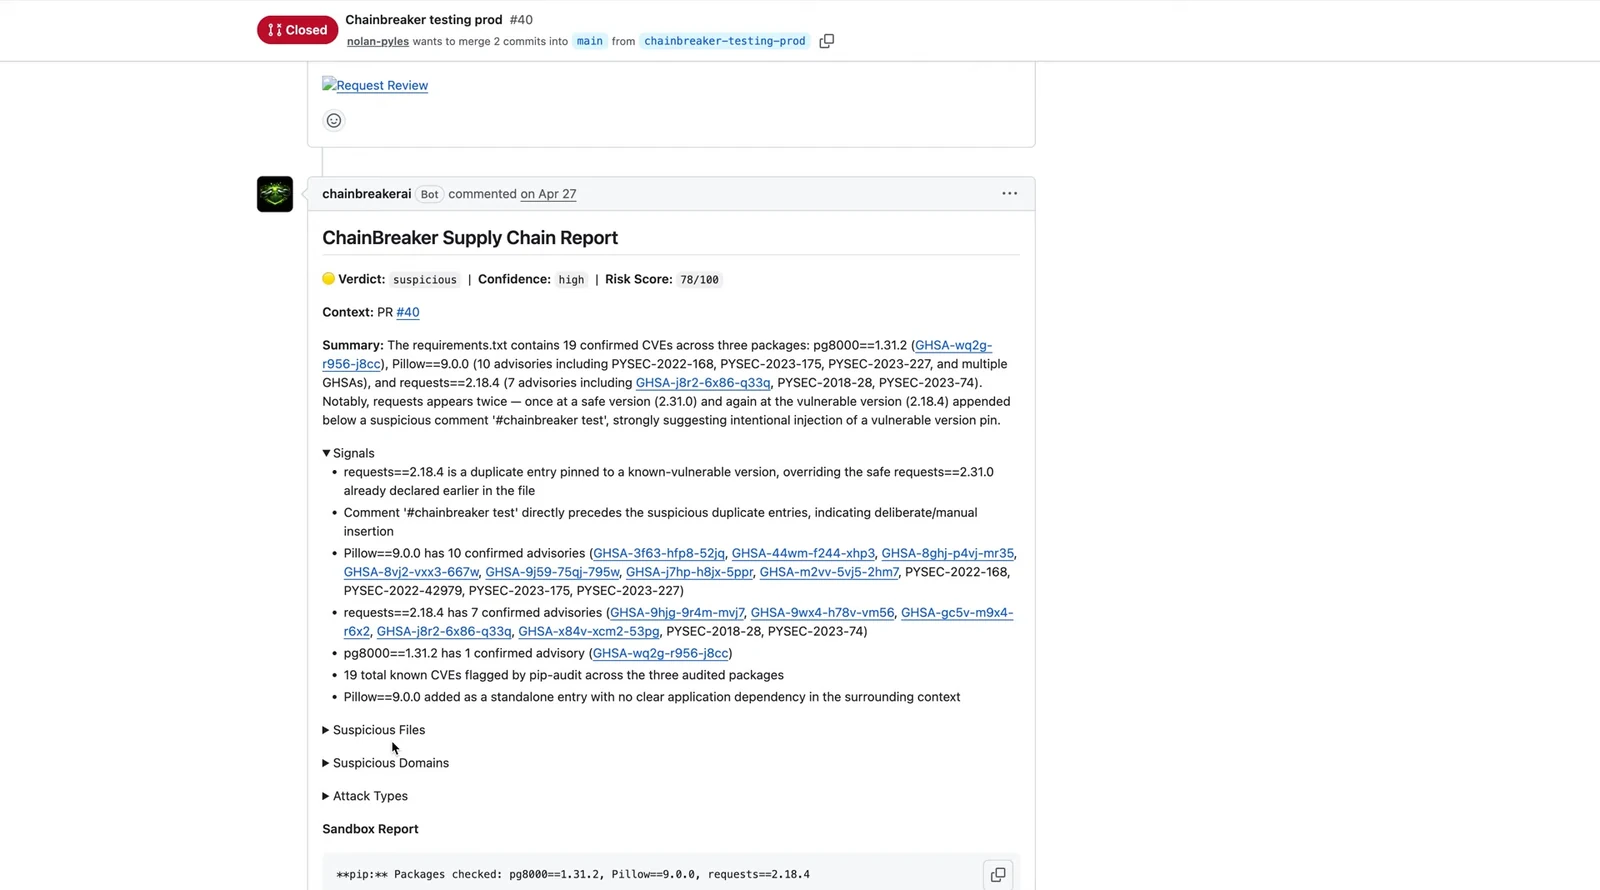
Uma visualização expandida do relatório da cadeia de suprimentos com detalhes adicionais sobre fluxos suspeitos.
Quem se beneficia ao usar o ChainBreaker?
O ChainBreaker é particularmente benéfico para empresas e instituições que enfrentam o desafio de gerenciar cadeias de suprimentos extensas com inúmeras dependências. Ele é projetado para líderes de segurança e conformidade, desenvolvedores e equipes de TI que exigem uma solução robusta para abordar vulnerabilidades de forma preventiva. Com o crescimento exponencial do desenvolvimento de IA, o número de dependências e vulnerabilidades potenciais aumenta, tornando ferramentas como o ChainBreaker essenciais. Ao integrar o ChainBreaker ao seu pipeline de CI/CD, você pode evitar que vetores de ataque se infiltrem em sua base de código, garantindo um ciclo de vida de desenvolvimento seguro. Universidades e empresas que priorizam a integridade e segurança dos dados encontrarão no ChainBreaker uma adição inestimável ao seu arsenal de cibersegurança.
Experimente o ChainBreaker para sua empresa
Para experimentar todas as capacidades do ChainBreaker, convidamos você a integrá-lo ao fluxo de trabalho da sua empresa. Ao fazer isso, você obterá uma compreensão abrangente de como ele pode aprimorar sua postura de segurança. A integração perfeita do ChainBreaker com GitHub e Slack garante que ele se encaixe facilmente em seus processos existentes, permitindo benefícios imediatos. Para ver o ChainBreaker em ação, você pode assistir à ChainBreakerDemo. Para mais informações e para começar com o ChainBreaker, visite nossa página Empresarial.
Perguntas Frequentes
Common questions and detailed answers about this topic
Recursos e Leitura Adicional
Trusted references and external documentation
Reflexões do Autor
O ChainBreaker Agent oferece uma solução proativa para empresas que buscam proteger suas cadeias de suprimentos contra uma crescente gama de ameaças cibernéticas. Ao implementar o ChainBreaker, você pode garantir que sua organização esteja protegida contra vulnerabilidades e código malicioso antes que cheguem à produção. Para saber mais sobre como o ChainBreaker pode beneficiar sua organização, visite nossa página Empresarial.
Este artigo responde a:
- Como o ChainBreaker protege contra ameaças à cadeia de suprimentos?
- Qual é o papel da IA na segurança da cadeia de suprimentos?
- O ChainBreaker pode se integrar ao Slack?
- Como o ChainBreaker lida com CVEs?
© 2026 Fusion Cyber. Todos os direitos reservados.